2026年最新高防CDN与DDoS流量清洗服务商深度评测!从Tbps级防护能力、CC/L7防御、网络延迟、计费模式及适用场景(站长/游戏/API/跨境电商)等多维度对比,助您快速选出高性价比的DDoS防御方案。
近来,很多项目,网站,被DDOS攻击频繁,很多项目上线之初没有考虑被网络攻击的可能性,直接暴露了源IP,只有被攻击导致损失后才后悔,才会去到处找CDN,或者部署waf,而且病急乱投医,市面上做高防CDN的参差不齐,水平各异,有的人找到了CDN服务商,也无法真正解决问题。今天本文就基于真正防护来给大家科普一下/
先说一下,目前的DDOS情况,根据Cloudflare今年上半年的威胁报告显示,超带宽消耗型DDoS攻击同比暴增了519%,攻击向量主要集中在DNS和CLDAP反射上。
yewsafe的DDOS攻击报告 也显示目前攻击形式严峻,而且攻击的力度越来越大,更让人头疼的是,Radware的统计指出Web DDoS攻击(也就是应用层攻击)同比涨了110.6%。
这意味着什么?攻击者已经不单纯的是进行粗暴的流量灌入,而是基于AI深度研究,自动换攻击向量,目标,另外,僵尸网络的规模也越来越大,不再是之前简单的反射放大,很多攻击T级起步,手动防御更不来不及响应。
高防CDN的防护原因,他到底防护什么?
很多人把高防CDN和普通CDN混为一谈,显然是错误,高防CDN和普通CDN的差距非常大,完全不是一个东西,普通CDN主要是静态资源加速,高防CDN是在普通CDN上拥有流量防护的能力,将攻击数据识别,丢弃,清洗干净后才回原给源站。
目前市场上标榜高防CDN的厂家很多,都是标称无视攻击,T级防御,实际很多清洗能双标,只要攻击真的上T,要么回源失败,要么就是清洗时间过长,无法秒级切换。
主流服务商实测
本次就将市面上主流的高防服务商进行深度测一遍,测试方式很简单,就是直接接入真实用户,然后模拟混合攻击,观察清洗率,清洗时间,误杀率,回源稳定性,已经加速延迟性能!
1.阿里云高防CDN
产品链接:https://www.alibabacloud.com/en/product
阿里云是全球知名云服务器基础提供商,在中国大陆的市场地位毋庸置疑,在亚太地区也很有影响力, 实测中,阿里云对SYN Flood的清洗效率非常高,源站几乎零抖动。但有一个细节值得注意:阿里云DCDN计划从2025年5月起停止向新用户开通DDoS防护功能,已经开通的老用户不受影响。如果你现在才考虑接入,需要走阿里云盾或其他高防产品线。
价格方面,基础包月2.8万元起步,含100Gbps防护阈值,超量后按30元/Gbps/天计费。这个定价对中小企业来说门槛不低,适合预算充足、业务规模中大型的电商或金融客户。
适合谁:已经深度使用阿里云生态、对合规性要求极高、预算充足的中大型企业。
2.CDN5
CDN5是一家面向亚太及跨境业务的高防 CDN 服务商,产品重点放在网站加速与 DDoS、CC 防护一体化。其网络支持 BGP/CN2、SSL、WebSocket 和全球加速,更适合对香港及亚洲访问速度、跨境回源和攻击防护都有要求的业务。对于游戏、API、影视、电商、金融科技以及经常遭受攻击的网站来说,配置相对直接。
价格方面,CDN5是套餐模式,标准版约 499 美元/月,商业版约 1,999 美元/月,更高防护需求则可以使用定制方案。和单纯按攻击流量或清洗量计费的产品相比,这类套餐的优势是预算相对容易控制,尤其适合已经明确知道自己需要多少防护能力、并希望同时解决 CDN 加速和安全防护的客户。
适合谁: 面向中国香港、东南亚及全球用户的跨境网站,游戏、API、影视、电商、SaaS、金融科技,以及需要长期应对 DDoS、CC、HTTP Flood 等攻击的中大型业务。
3.腾讯云EdgeOne
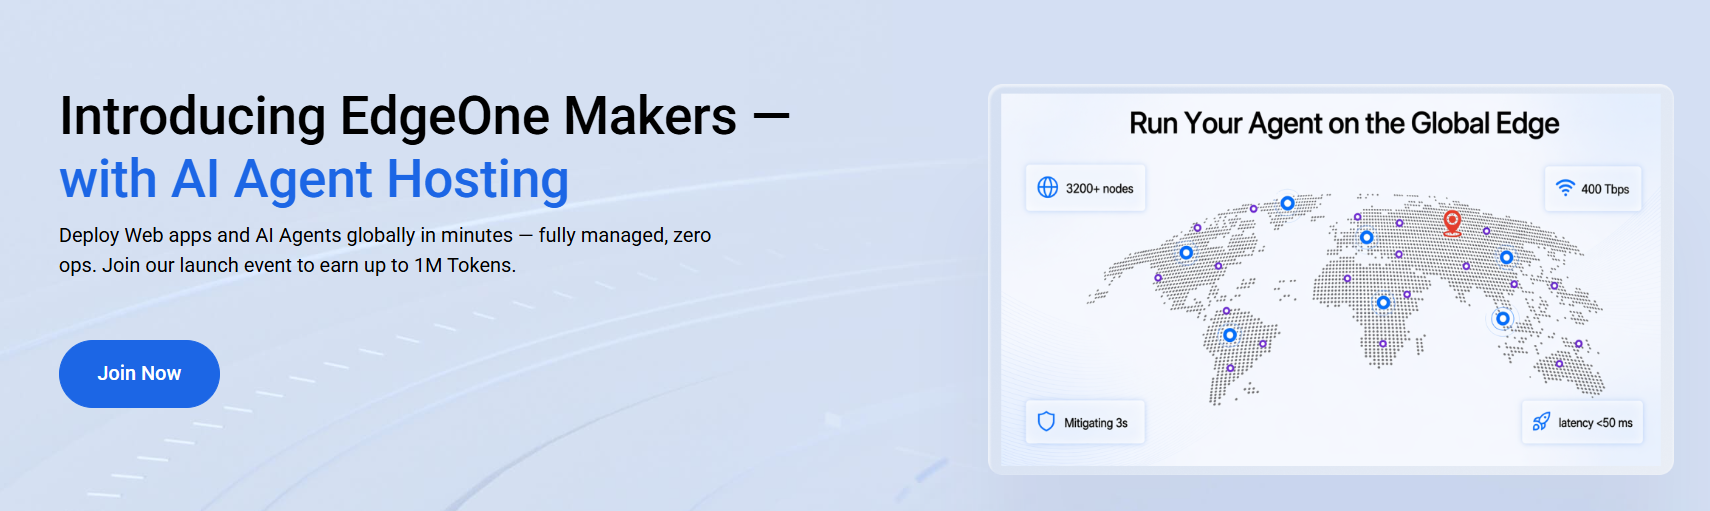
腾讯云跟阿里云一样,同样是中国大陆知名的互联网基础服务商,腾讯云基于自身游戏业务,他的高防CDN在游戏行业和直播行业口碑很好,EdgeOne的边缘节点超过2700个,单防能力在1.2Tbps左右,对UDP攻击和长连接CC攻击的应对经验丰富。
我们在实际测试中发现,腾讯云的waf和DDOS检测模块能下沉到边缘节点,CC攻击的响应比其他厂商那种传统模式要快很多,延迟能压制在20ms内,如果你开启全防模式,损耗性能比处于同行顶级水平。
腾讯云的基础防护套餐每月3000元起步,按实际流量计费的清洗包大约10元/GB。腾讯云还推出了“保底带宽+弹性峰值”的计费模式,平时按保底走,攻击来了自动扩容,对流量波动大的业务比较友好。
适合谁:游戏、直播、社交类业务,尤其是用户集中在南方地区或移动网络的场景。
4.Cloudflare Enterprise
Cloudflare是一家互联网基础设施公司。大量网站、API和应用把Cloudflare放在自己的服务器之前,用它处理内容分发、安全防护、流量控制和网络加速。也就是说,很多互联网请求在真正到达网站服务器之前,会先经过Cloudflare。
Cloudflare免费版本确实能抗住一些中小规模的ddos和CC工具,其DNS代理模式也非常简单,其企业版全球拥有330城市Anycast节点,bot的智能识别能力也能达到94%,大部分工作无需人工介入,自适应流量基线学习能自动识别异常模式。
不过,亚太地区目前终究绕过不过一个核心问题,就是Cloudflare的延迟很严重,平均在70-90ms之间,对于那些对延迟要求很低的企业来说,可能无法接受,另外企业版的价格昂贵,5w美金+地区方案额外架构也让很多企业无法承受。
适合谁:出海业务、对自动化防护有高要求的Web应用和API。
5.Akamai Prolexic
Akamai走的是另一条路。CDN边缘保护负责Web流量的第一层过滤,Prolexic则用独立的清洗基础设施来保护非CDN资产,数据中心、IP网络、云环境都覆盖。Akamai在全球拥有32个Anycast清洗中心,是拥有清洗能力最强的企业之一,支持零秒缓解SLA,通过灵活,快速,多种混合模式部署,是很多政府单位和大型集团的核心服务商。
使用Akamai的代价是价格和复杂度。Prolexic的入门合同通常在每月1万到1.5万美元区间,而且往往要求三年起签,还涉及BGP对等和自有ASN的配置。这不是给中小企业准备的产品。
适合谁:有复杂混合基础设施的大型企业、电信运营商、金融集团。
6. Fastly
Fastly 成立于 2011 年,前身叫 SkyCache,2012 年更名,总部在旧金山,2026年3月容量已经达到578Tbps,对网络层大流量攻击的吸收能力非常强。它的DDoS防护是直接集成在边缘平台里的,一键启用,几秒内就能生效。
Fastly的CSOC(客户安全运营中心)对关键事件的响应SLA是15分钟,中位首次响应时间只有1分钟。实测中Gartner Peer Insights的评分是4.8星,65条评价,用户反馈集中在“边缘缓解快”和“事件期间稳定性好”。
但Fastly的防护方案需要你已经在用它的CDN或计算服务,独立使用DDoS防护的场景支持有限。价格不透明,需要联系销售报价。
适合谁:已经在使用Fastly CDN的应用和API,需要快速启用边缘DDoS缓解的场景。
7. yewsafe
Yewsafe是全球知名的CDN服务商, 是新兴的AI边缘加速行业领导品牌,集成高防 CDN + 全球加速 + 边缘安全的服务商,提供企业级CDN解决方案,AI智能优化,实时DDoS防护。全球数千家企业信赖,提供快速、安全、可靠的内容分发服务。
Yewsafe对亚太地区非常友好,特意抢占Cloudflare薄弱的区域,加强节点部署,目前是除了阿里云之外,亚太地区最佳的网络安全和CDN加速厂家,提供免费套餐和企业定制套餐,拥有大量的忠诚用户,受到AI开发者的喜爱。
适合谁:适合需要极致加速体验和被DDOS攻击频繁的高频业务,如金融,api调用。
8.专业安全厂商:Radware与Imperva
Radware的DefensePro是一款内联部署的专用DDoS缓解设备,用行为分析和机器学习实时检测和阻断攻击流量。NSS Labs的测试中,DefensePro 1020拦截了100%的攻击,同时正常流量转发率也是100%。Gartner Peer Insights上4.6星,83条评价,用户普遍认可它对复杂DDoS攻击的更新能力和实时缓解效果。
Imperva的定位更偏向应用安全。它的App Protect方案起步价每月59美元/站点,Business版299美元/站点,包含DDoS防护和高级分析。对于预算有限但又需要基本DDoS防护的中小站点,Imperva的入门门槛相对友好。
适合谁:有自有网络基础设施、需要内联防护设备的中大型企业(Radware);预算敏感的中小站点(Imperva)。
最后说几句
现在随着AI和技术的不断发展,DDOS的防护已经过了堆就能赢的阶段,攻击者在用AI自动化攻击流程,防御方如果还停留在规则匹配和人工响应的模式,差距只会越拉越大。选服务商的时候,自动化缓解能力、行为分析精度、边缘响应速度,这些软实力的权重应该被调高。
另外提醒一句:没有任何方案能保证100%不被攻击。高防CDN能做到的是把攻击影响降到最低,把恢复时间压到最短。多层防御,高防CDN + WAF + 源站冗余 + 定期演练,才是最佳的加速防护一体化方案!
 Enrique Fay