No products in the cart.
【2026年最新】主流の高防CDNとトラフィッククレンジング業者を徹底比較!防御スペック(L3/L4/L7 CC攻撃)、ネットワーク遅延、料金体系、適用シーン別に実測アナリシス。Webサイト、ゲーム、API、EC・クロスボーダー事業に最適なDDoS対策ソリューションの選び方を解説。
最近、多くのプロジェクトやウェブサイトが頻繁にDDoS攻撃を受けています。多くのプロジェクトは、サービス開始当初、サイバー攻撃の可能性を考慮せず、ソースIPをそのまま公開してしまっています。攻撃を受けて損失を被ってから初めて後悔し、あちこちでCDNを探したり、WAFを導入したりするのですが、焦りのあまり手当たり次第に解決策を模索してしまうため、市場に出回っている高防御CDNの品質はまちまちで、そのレベルも様々です。CDNプロバイダーを見つけたとしても、根本的な問題を解決できないケースもあります。そこで本日は、真の防御策に基づいて、皆さんにその実情について解説したいと思います。
まず、現在のDDoSの状況についてですが、Cloudflareの今年上半期の脅威レポートによると、帯域幅を過剰に消費するタイプのDDoS攻撃は前年同期比で519%も急増しており、攻撃ベクトルは主にDNSおよびCLDAPリフレクションに集中しています。yewsafeのDDoS攻撃レポートも、現在の攻撃状況が深刻であり、その規模がますます拡大していることを示しています。さらに頭を悩ませるのは、Radwareの統計によると、Web DDoS攻撃(つまりアプリケーション層攻撃)が前年同期比で110.6%増加したという点です。
これは何を意味するのでしょうか?攻撃者はもはや単に乱暴にトラフィックを流し込むだけでなく、AIを駆使した詳細な分析に基づき、攻撃ベクトルや標的を自動的に切り替えています。さらに、ボットネットの規模も拡大の一途をたどっており、以前のような単純なリフレクションによる増幅にとどまらず、多くの攻撃がテラバイト級から始まっているため、手動での防御では対応が追いつかない状況です。
高防御CDNの防御機能とは、一体何を防御しているのでしょうか?
多くの人が高防御CDNと通常のCDNを混同していますが、これは明らかに誤りです。高防御CDNと通常のCDNには非常に大きな隔たりがあり、全く別のものです。通常のCDNは主に静的リソースの高速化を目的としていますが、高防御CDNは通常のCDNにトラフィック防御機能を備えたもので、攻撃データを識別・破棄・浄化してから、元のオリジンサーバーに返します。
現在、市場には「高防御CDN」を謳うベンダーが多数存在し、いずれも「攻撃を無視」「T級防御」と称していますが、実際には多くのクリーン処理に二重基準が見られます。攻撃が実際にT級に達すると、オリジンへのリクエストが失敗するか、クリーン処理に時間がかかりすぎて秒単位での切り替えが不可能になります。
主要サービスプロバイダーの実測
今回は、市場で主流の高防御CDNサービスプロバイダーを徹底的にテストします。テスト方法は非常にシンプルで、実際のユーザーを直接接続し、混合攻撃をシミュレートして、フィルタリング率、フィルタリング時間、誤検知率、オリジンへの接続安定性、そして高速化による遅延性能を観察します!
製品リンク:https://www.alibabacloud.com/en/product
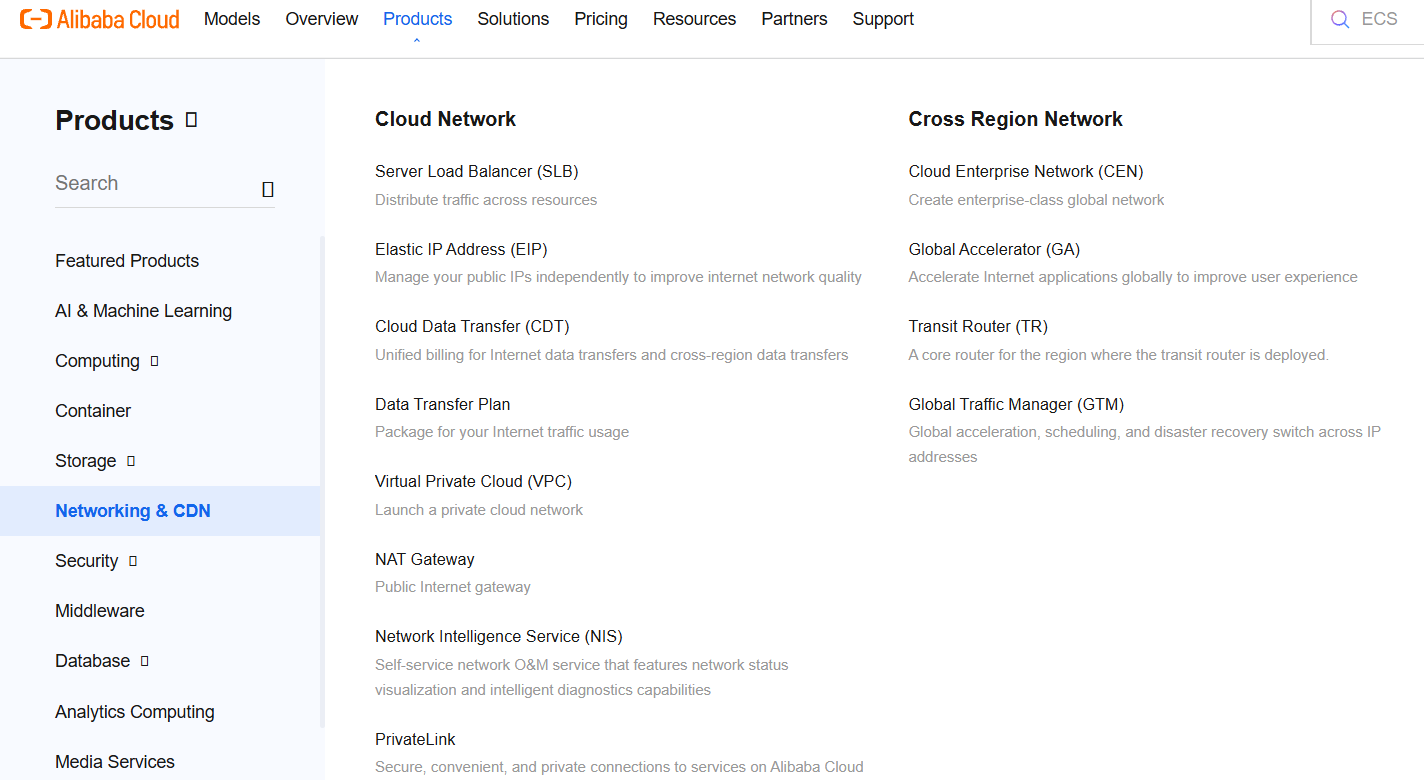
アリババクラウドは世界的に有名なクラウドサーバー基盤プロバイダーであり、中国本土における市場での地位は疑いようがなく、アジア太平洋地域でも大きな影響力を持っています。実測によると、アリババクラウドのSYNフラッドに対する防御効率は非常に高く、オリジンサーバーのジッターはほぼゼロでした。ただし、注意すべき点が1つあります。アリババクラウドのCDNは、2025年5月より新規ユーザーへのDDoS防御機能の提供を停止する予定ですが、すでに利用を開始している既存ユーザーには影響ありません。今になって導入を検討する場合は、「アリババクラウドシールド」やその他の高防御製品ラインを利用する必要があります。
価格面では、基本月額プランは2.8万元からで、100Gbpsの防御閾値が含まれています。これを超えた分は、30元/Gbps/日で課金されます。この価格設定は中小企業にとっては参入障壁が高く、予算に余裕があり、事業規模が中~大規模なECや金融業界の顧客に適しています。
対象:すでにAlibaba Cloudのエコシステムを深く活用しており、コンプライアンス要件が極めて高く、予算に余裕のある中堅・大企業。
CDN5は、アジア太平洋地域およびクロスボーダービジネス向けの高度な防御機能を備えたCDNサービスプロバイダーであり、ウェブサイトの高速化とDDoS・CC攻撃対策の統合に重点を置いています。そのネットワークはBGP/CN2、SSL、WebSocket、グローバル高速化に対応しており、香港やアジアからのアクセス速度、クロスボーダーでのオリジンへのリクエスト転送、および攻撃防御のすべてに要件があるビジネスに最適です。ゲーム、API、映像・動画、EC、フィンテック、および頻繁に攻撃を受けるウェブサイトにとっては、設定が比較的簡単です。
価格面では、CDN5はパッケージ制を採用しており、スタンダード版が月額約499米ドル、ビジネス版が月額約1,999米ドルで、さらに高い防御能力が必要な場合はカスタマイズプランを利用できます。単に攻撃トラフィック量やフィルタリング量に応じて課金される製品と比較して、この種のパッケージの利点は予算管理が比較的容易である点にあり、特に必要な防御能力が明確で、CDN高速化とセキュリティ保護を同時に解決したい顧客に適しています。
対象: 香港、東南アジア、および世界中のユーザーを対象とするクロスボーダーサイト、ゲーム、API、映像・動画、EC、SaaS、フィンテック、ならびにDDoS、CC、HTTPフラッドなどの攻撃に長期的に対処する必要がある中規模から大規模なビジネス。
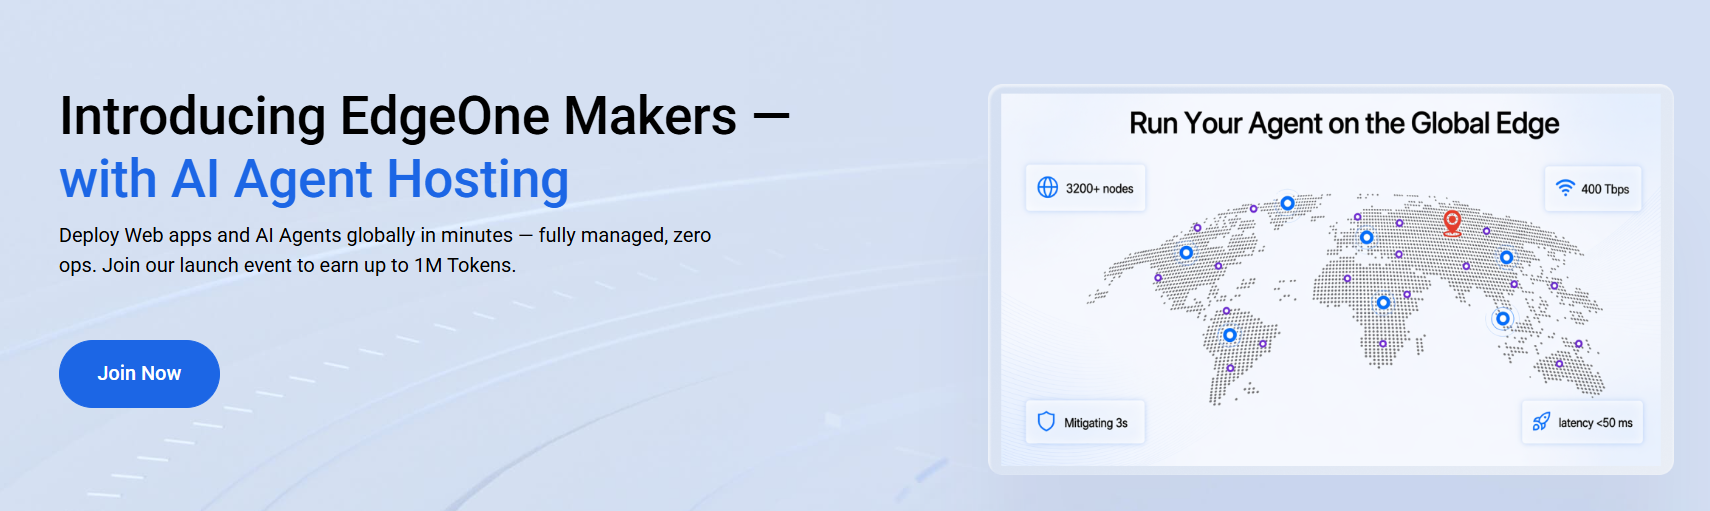
テンセントクラウドはアリババクラウドと同様、中国本土で著名なインターネット基盤サービスプロバイダーです。テンセントクラウドは自社のゲーム事業を基盤としており、その高防御CDNはゲーム業界やライブ配信業界で高い評価を得ています。EdgeOneのエッジノードは2700以上あり、単一の防御能力は約1.2Tbpsで、UDP攻撃や長接続CC攻撃への対応経験が豊富です。
実際のテストでは、テンセントクラウドのWAFおよびDDoS検知モジュールがエッジノードまで展開されており、CC攻撃への対応が他社の従来型モデルよりもはるかに速く、遅延を20ms以内に抑えられることが確認されました。また、「全防御モード」を有効にした場合、パフォーマンスの低下率は業界トップレベルに抑えられています。
Tencent Cloudの基本保護プランは月額3,000元からで、実際のトラフィックに応じて課金されるトラフィック処理プランは1GBあたり約10元です。また、Tencent Cloudは「最低保証帯域幅+弾力的なピーク対応」という課金モデルも導入しており、通常時は最低保証帯域幅で運用され、攻撃が発生すると自動的に容量が拡張されるため、トラフィックの変動が大きいサービスに適しています。
適しているサービス:ゲーム、ライブ配信、ソーシャルメディアなどのサービス。特に、ユーザーが中国南部地域に集中している場合や、モバイルネットワークを利用するシナリオに適しています。
Cloudflareはインターネットインフラ企業です。数多くのウェブサイト、API、アプリケーションが、自社のサーバーの前にCloudflareを配置し、コンテンツ配信、セキュリティ保護、トラフィック制御、ネットワーク高速化に活用しています。つまり、多くのインターネットリクエストは、実際にウェブサイトのサーバーに到達する前に、まずCloudflareを経由することになります。
Cloudflareの無料版は、中小規模のDDoSやCC攻撃を確かに防ぐことができ、そのDNSプロキシモードも非常にシンプルです。また、エンタープライズ版は世界330都市にAnycastノードを展開しており、ボットのインテリジェント識別率は94%に達します。作業の大部分は人手を介さずに行われ、適応型トラフィックベースライン学習機能により異常パターンを自動的に識別します。
しかし、アジア太平洋地域においては、依然として1つの根本的な問題を回避できていません。それは、Cloudflareの遅延が非常に深刻で、平均70~90msに及ぶことです。遅延に対する許容度が極めて低い企業にとっては、受け入れがたいかもしれません。また、エンタープライズ版の価格は高額であり、5万米ドル以上に加え、地域ごとのプランに必要な追加インフラの構築コストも、多くの企業にとって負担が大きすぎます。
適している対象:海外展開を行うビジネス、自動化された防御機能に高い要件を求めるWebアプリケーションおよびAPI。
Akamaiは別のアプローチをとっています。CDNエッジプロテクションがWebトラフィックの第一段階のフィルタリングを担当する一方、Prolexicは独立したクリーンアップインフラストラクチャを用いて、CDN以外の資産(データセンター、IPネットワーク、クラウド環境など)を保護します。Akamaiは世界中に32カ所のAnycastクリーンアップセンターを保有し、最も強力なクリーンアップ能力を持つ企業の1つです。ゼロ秒での緩和を保証するSLAをサポートし、柔軟かつ迅速な多様なハイブリッドモードによる展開を通じて、多くの政府機関や大手企業の主要なサービスプロバイダーとなっています。
Akamaiを利用する上での代償は、価格と複雑さです。Prolexicのエントリー契約は通常、月額1万~1万5000ドルの範囲であり、多くの場合3年以上の契約期間が求められ、BGPピアリングや独自のASNの設定も必要となります。これは中小企業向けの製品ではありません。
適している対象:複雑なハイブリッドインフラを持つ大企業、通信事業者、金融グループ。
Fastlyは2011年に設立され、前身はSkyCacheでしたが、2012年に社名を変更しました。本社はサンフランシスコにあり、2026年3月時点で処理容量は578Tbpsに達しており、ネットワーク層における大規模なトラフィック攻撃に対する吸収能力が非常に優れています。同社のDDoS防御機能はエッジプラットフォームに直接統合されており、ワンクリックで有効化でき、数秒以内に効果が現れます。
FastlyのCSOC(顧客セキュリティオペレーションセンター)による重大インシデントへの対応SLAは15分であり、初回対応時間の中央値はわずか1分です。Gartner Peer Insightsでの実測評価は4.8つ星(レビュー数65件)で、ユーザーからのフィードバックは「エッジでの緩和が速い」や「インシデント発生時の安定性が高い」という点に集中しています。
ただし、Fastlyの防御ソリューションを利用するには、同社のCDNまたはコンピューティングサービスを既に利用している必要があり、DDoS防御のみを単独で利用する場合のサポートは限定的です。価格設定は不透明であり、見積もりを得るには営業担当に問い合わせる必要があります。
適しているユーザー:すでにFastlyのCDNやAPIを利用しており、エッジでのDDoS緩和機能を迅速に有効化したい場合。
Yewsafeは世界的に有名なCDNサービスプロバイダーであり、新興のAIエッジアクセラレーション業界をリードするブランドです。高防御CDN、グローバルアクセラレーション、エッジセキュリティを統合したサービスプロバイダーとして、エンタープライズレベルのCDNソリューション、AIによるインテリジェント最適化、リアルタイムDDoS防御を提供しています。世界中の数千社の企業から信頼され、高速で安全かつ信頼性の高いコンテンツ配信サービスを提供しています。
Yewsafeはアジア太平洋地域に特に力を入れており、Cloudflareのカバーが不十分な地域を重点的に開拓し、ノードの展開を強化しています。現在、アリババクラウドを除けば、アジア太平洋地域で最高のネットワークセキュリティおよびCDN高速化プロバイダーであり、無料プランや企業向けカスタマイズプランを提供しています。多くの忠実なユーザーを抱え、AI開発者からも高い支持を得ています。
適しているユーザー:究極の高速化体験を必要とし、DDoS攻撃を頻繁に受ける高頻度サービス(金融、API呼び出しなど)に適しています。
RadwareのDefenseProは、インライン展開型の専用DDoS対策アプライアンスであり、行動分析と機械学習を用いて攻撃トラフィックをリアルタイムで検知・遮断します。NSS Labsのテストにおいて、DefensePro 1020は攻撃を100%遮断すると同時に、正常なトラフィックの転送率も100%を達成しました。Gartner Peer Insightsでは4.6つ星、83件のレビューがあり、ユーザーからは複雑なDDoS攻撃に対する対応能力とリアルタイムの緩和効果が広く評価されています。
Impervaは、アプリケーションセキュリティに重点を置いています。同社の「App Protect」ソリューションは、1サイトあたり月額59ドルから利用可能で、Business版は299ドルです。これにはDDoS防御と高度な分析機能が含まれています。予算は限られているものの、基本的なDDoS防御が必要な中小規模のサイトにとって、Impervaのエントリーハードルは比較的低くなっています。
適している対象:独自のネットワークインフラを持ち、インライン型防御装置を必要とする中堅・大企業(Radware);予算に敏感な中小規模サイト(Imperva)。
最後に一言
現在、AIや技術の絶え間ない発展に伴い、DDoS防御は「数を重ねれば勝てる」という段階をすでに過ぎています。攻撃者はAIを用いて攻撃プロセスを自動化しており、防御側が依然としてルールマッチングや手動対応のモデルにとどまっていると、その差はますます広がっていくばかりです。サービスプロバイダーを選定する際には、自動緩和能力、行動分析の精度、エッジでの応答速度といった「ソフトパワー」の比重を高めるべきです。
また、一点注意しておきたいのは、100%攻撃を受けないことを保証できるソリューションは存在しないということです。高防御CDNができるのは、攻撃の影響を最小限に抑え、復旧時間を最短にすることです。多層防御、すなわち高防御CDN+WAF+オリジンサーバーの冗長化+定期的な演習こそが、高速化と防御を一体化した最適なソリューションなのです!
 Enrique Fay
8月 06, 2024
 Enrique Fay
5月 22, 2025
 Enrique Fay
8月 11, 2024
 Enrique Fay
3月 17, 2025
 Enrique Fay
8月 11, 2024